Австралийская модель «Essential 8»
Австралийская модель «Essential 8» — это не просто восемь мер и не совсем «фреймворк» в привычном смысле. Поясняю, что это на самом деле.
Краткое введение
Australian Signals Directorate (ASD) публикует набор, известный как Essential 8. Он широко цитируется в австралийской кибербезопасности, но часто неправильно понимается. Из-за этого организации дают в опросниках и тендерных ответах заявления о своей кибербезопасности, которые затем не могут подтвердить при проверке.
Что такое Essential 8 на самом деле
Essential 8 — это не восемь отдельных контролей и не самостоятельный фреймворк, конкурирующий с более широкими документами. Это восемь стратегий смягчения рисков, выделенных из более крупного документа ASD — Strategies to Mitigate Cyber Security Incidents. Каждая из этих восьми стратегий — это отдельная область деятельности, внутри которой содержится множество конкретных технических и процедурных контролей.
Модель зрелости Essential 8 (E8MM)
Требуемый набор контролей зависит от целевого уровня зрелости: Уровень зрелости 1, 2 или 3. Каждый уровень адресует возможности противника с возрастающей степенью сложности. Под E8MM лежит более широкий фреймворк, о котором часто не говорят в презентациях, но который фактически является основой: Australian Government Information Security Manual (ISM). ISM — это полный фреймворк, а Essential 8 — его приоритизированная, ориентированная на угрозы выжимка.
О ISM
ISM — всеобъемлющий стандарт кибербезопасности, публикуемый ASD, содержащий большое количество контролей по множеству доменов: криптография, укрепление сетей, безопасность персонала, физическая безопасность, разработка ПО, шлюзы, электронная почта, базы данных и прочее. Этот документ обновляется регулярно и служит тем, с чем сопоставляют организации IRAP-оценщики; на него должны ориентироваться государственные структуры в рамках защитной политики. Essential 8 — не альтернатива ISM, а приоритетная подвыборка из него с явно опубликованным соответствием между уровнями зрелости Essential 8 и конкретными контролями ISM.
Сколько контролей за кадром
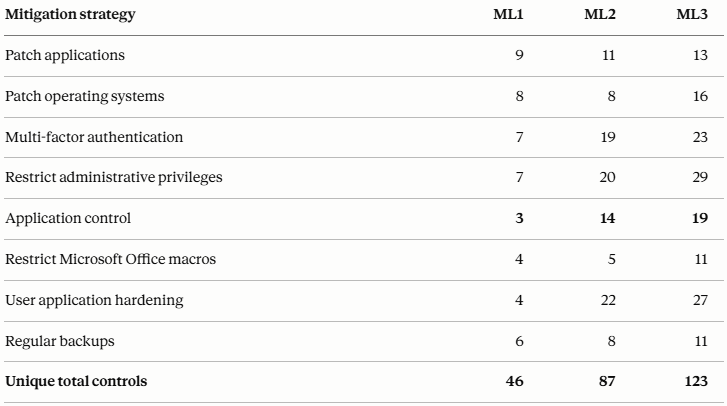
Если смотреть на сопоставление Essential 8 и ISM, суммарно по всем трем уровням зрелости Essential 8 соответствует 126 уникальным контролям ISM. Это и есть реальный «вес» заявления «мы делаем Essential 8». На практике даже базовый уровень зрелости включает десятки конкретных технических и процедурных требований:
- На уровне зрелости 1 — 46 контролей.
- На уровне зрелости 2 — 87 контролей (этот уровень рекомендован в качестве базового для отраслей в рамках государственной стратегии).
- На уровне зрелости 3 — 123 контроля (ожидаемый стандарт для критической инфраструктуры, цепочек поставок для обороны и регулируемых секторов).
Это не просто знак на маркетинговом материале; это значимая программа работ, выстроенная по тому, как реальные злоумышленники действуют в Австралии, и подкреплённая глубиной ISM.
Распределение нагрузки по восьми стратегиям
Контрольный объём по стратегиям неравномерный: некоторые стратегии в итоге содержат больше обязательств, чем другие. В числе наиболее «тяжёлых» по количеству контролей — ограничение административных привилегий и жёсткая защита пользовательских приложений. Переход с первого на второй уровень зрелости существенно увеличивает объём работ практически по каждой стратегии, потому что ML2 вводит поддерживающие механизмы — логирование, мониторинг и реагирование на инциденты — которые не требуются на ML1. Многие контроллирующие элементы перекрываются между стратегиями (одно и то же логирование и процессы реагирования появляются в нескольких стратегиях), поэтому суммарные показатели по стратегиям могут превышать уникальное общее количество контролей.
Почему это имеет значение при проверках
Если проверяющая сторона — опытная команда закупок, организация, прошедшая IRAP-оценку, или правительственное учреждение, они знают, что означает «мы соблюдаем Essential 8». Такое заявление трактуется как конкретное требование: организация внедрила от 46 до 123 контролей ISM на определённом уровне зрелости и способна предоставить доказательства. На практике при проверках часто обнаруживают следующее:
- реализована одна-две стратегии поверхностно;
- путаница между декларацией «у нас есть MFA» и требованием «у нас реализована MFA, устойчивая к фишингу, принудительно для всех привилегированных учётных записей на всех системах с централизованным логированием и анализом на признаки компрометации»;
- самооценка на уровне зрелости, которая не выдержит проверки доказательствами;
- путаница между наличием резервной копии и требованиями «резервные копии хранятся автономно или в неизменяемом хранилище, протестированы на восстановление и имеют задокументированные показатели RTO».
Жёстче требования к доказательствам
Разрыв между заявлением и реальностью становится всё труднее скрыть. ASD обновила рамки качества IRAP, и теперь оценщики ожидают чистых, с отметками времени и сопоставленных с ISM артефактов. Когда в проверке обнаруживается несоответствие, это не ограничивается лишь вопросом Essential 8 — вся остальная безопасность в ответе начинает вызывать сомнения у проверяющей стороны. В итоге организация может не пройти проверку и при этом даже не узнать причины — просто её заявка отклоняется.
Международная аналогия: ISO 27001
Та же ловушка самообмана возникает и при международных эквивалентах: например, когда спрашивают про наличие сертификата ISO 27001. На поверхности это выглядит как чек-лист, но фактически это риск- и доказательно-ориентированный процесс. Это отдельная большая тема.
Пример конкретной стратегии: контроль приложений
Чтобы сделать масштаб задач более ясным, разберём стратегию «контроль приложений», которая демонстрирует наиболее резкий скачок требований между уровнями зрелости. На базовом уровне зрелости это включает, в частности:
- применение контроля приложений на рабочих станциях;
- применение контроля приложений к профилям пользователей и временным папкам ОС, браузеров и почтовых клиентов;
- ограничение выполнения исполняемых файлов, библиотек, скриптов, установщиков, HTML-приложений и пр. только списком, одобренным организацией.
Переход на второй уровень добавляет ещё одиннадцать контролей, среди них:
- применение контроля приложений на открытых в интернет серверных системах;
- применение контроля ко всем местам хранения, а не только к пользовательским профилям и временным папкам;
- реализация рекомендованного Microsoft списка блокировки приложений;
- ежегодная (или чаще) валидация правил контрольных списков приложений;
- и — критично — полноценная цепочка логирования, защиты логов, своевременного анализа логов с интернет-серверов, анализа событий для идентификации инцидентов, внутреннего информирования CISO, отчётности в ASD и исполнения плана реагирования на инциденты.
Третий уровень добавляет ещё несколько требований:
- применение контроля к неинтернет-ориентированным серверам;
- ограничение выполнения драйверов списком, одобренным организацией;
- реализация списка уязвимых драйверов Microsoft;
- анализ логов с неинтернет-серверов и рабочих станций в требуемые сроки.
Итого: в рамках одной стратегии на ML3 может потребоваться порядка десятков отдельных технических и организационных мер — все они должны быть внедрены, корректно настроены, документированы и подтверждены доказательствами. Семь остальных стратегий имеют сопоставимую глубину и свои цепочки требований.
Выводы
- Essential 8 — это приоритетная, ориентированная на угрозы подвыборка из ISM, а не отдельный легковесный «фреймворк».
- Заявление «мы соблюдаем Essential 8» означает конкретное количество реализованных контролей ISM и требует доказательств: 46 (ML1), 87 (ML2) или 123 (ML3) уникальных контролей в зависимости от заявленного уровня зрелости.
- ML2 и ML3 не ограничиваются расширением технического покрытия; они требуют организационной способности к логированию, мониторингу, быстрому анализу событий и скоординированному реагированию на инциденты.
- Из-за ужесточения требований к доказательной базе ложные или поверхностные утверждения быстро обнаруживаются и дискредитируют прочие заявления об информационной безопасности.
Заключение
Essential 8 — один из самых сильных и обоснованных технических базовых уровней, доступных австралийским организациям: он основан на анализе угроз, регулярно обновляется и опирается на самый полный национальный фреймворк ISM. Но это не маркетинговый значок; это измеряемое состояние зрелости, достигаемое внедрением большого числа конкретных контролей и подтверждаемое доказательствами в сопоставлении с реальным опытом противника. Если нужно — могу детально проговорить, какие последствия это имеет для вашей организации, как сопоставить имеющиеся меры с уровнями ML1–ML3 и какие доказательства готовить для проверяющих.